

Security for AI
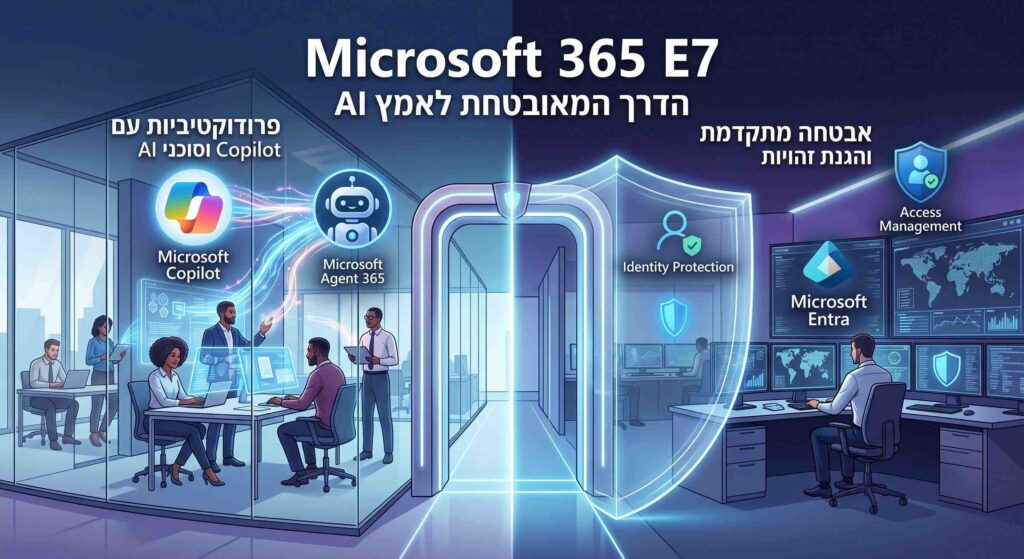
כלי AI וסוכנים מחברים עובדים למידע וליכולות פעולה חדשות, אך דורשים גם התאמה של מנגנוני ההגנה. Security for AI מתמקד באבטחת השימוש בבינה מלאכותית: זיהוי Shadow AI — שימוש בכלים שלא אושרו או אינם מנוהלים; הגנת מידע רגיש ומניעת דליפה באמצעות DLP; ניהול זהויות והרשאות; והגנה על אפליקציות, סוכנים וסביבות מודלים. לצד הבקרות הטכנולוגיות, נדרשת מסגרת Governance שמגדירה אילו שימושים מותרים, מי אחראי עליהם וכיצד בוחנים ומנהלים סיכונים. המטרה היא לאפשר חדשנות תוך צמצום חשיפת המידע והגבלת פעולות AI בהתאם לצורכי הארגון ולמדיניותו. תחומי המיקוד Shadow AI: איתור שימוש לא מנוהל והגדרת מדיניות לכלים מאושרים ולא מאושרים. הגנת מידע ו-DLP: סיווג מידע, צמצום שיתוף יתר ובקרות למניעת העברת מידע רגיש לכלי AI. זהויות והרשאות: בחינת הגישה של משתמשים וסוכנים למערכות, והגבלת הרשאות לפי הצורך. אפליקציות, Agents ומודלים: בחינת סיכוני החיבורים, סביבת ההרצה ואיומים כגון הזרקת הוראות זדוניות (Prompt Injection). Governance וניהול סיכונים: אחריות, אישורים, ניטור ובחינת הסוכן לאורך מחזור החיים שלו. בין הכלים הרלוונטיים: Microsoft Purview להגנת מידע ובקרה; Defender for Cloud Apps לנראות ולניהול שימוש באפליקציות; Microsoft Entra לזהויות וגישה; ו-Agent 365 לניהול, בקרה ואבטחת סוכנים. בחירת הכלים והבקרות נעשית בהתאם לסביבה ולתרחיש, ולא כהבטחה לכיסוי מלא או למניעת כל איום.
AI for Security
AI for Security מתמקד בשילוב בינה מלאכותית בעבודת צוותי הסייבר וה-IT. Microsoft Security Copilot ויכולותיו המשולבות בפתרונות Microsoft מסייעים לסכם אירועים, לחקור איומים ולהנגיש מידע מתוך סביבת הארגון. ב-Defender XDR ניתן להיעזר ביכולות לסיכום אירועים ולתמיכה בחקירה; ב-Entra לחקור סיכוני זהויות; ב-Intune להבין מדיניות ולברר בעיות מכשירים; וב-Purview לתמוך בחקירת התראות DLP וסיכוני פנים. המטרה היא לצמצם עבודה ידנית ולספק הקשר שימושי להחלטות, תוך שמירה על הרשאות, בקרה ואחריות מקצועית. AI מסייע לצוותי ההגנה — הוא אינו מבטל את הצורך באימות הממצאים ובשיקול דעת אנושי. דוגמאות לשימוש Microsoft Security Copilot: סיוע בשפה טבעית, סיכום מידע ותמיכה בתהליכי חקירה ואבטחה. Defender XDR: סיכום אירועים, ניתוח קבצים וסקריפטים, יצירת דוחות וסיוע ביצירת שאילתות לציד איומים. Microsoft Entra: חקירת משתמשים וכניסות בסיכון, הבנת אירועי זהות ובחינת הגישה. Microsoft Intune: הבנת מדיניות והגדרות, חקירת נתוני מכשירים ותמיכה בפתרון תקלות. Microsoft Purview: סיוע בחקירת התראות DLP, פעילות סיכוני פנים ותוכן רלוונטי לתהליכי בדיקה. זמינות היכולות תלויה במוצר, ברישוי, בקיבולת, בהרשאות ובהגדרות הסביבה; אין להסיק שכל יכולת כלולה בכל חבילת Microsoft 365.
Cyberattack Readiness
ההתמודדות עם מתקפת סייבר לא מתחילה ברגע האירוע, אלא הרבה לפניו. UBTECH מסייעת לארגונים להיערך מראש באמצעות בניית תרחישי תקיפה, הגדרת נהלי תגובה, שילוב כלי ניטור מתקדמים ושיפור הנראות בסביבות ענן ומקומיות. הפתרון כולל תכנון Response רב שכבתי, תרגול תהליכים קריטיים והטמעת יכולות זיהוי ותגובה מהירה, שמטרתן לצמצם פגיעה עסקית, למנוע התפשטות ולחזק את החוסן הארגוני לאורך זמן.
Identity and Access Management (IAM)
זהות היא שכבת האבטחה הקריטית ביותר בסביבות מודרניות. UBTECH מתמחה בהקמה וניהול של פתרונות זהויות וניהול גישה בגישת Zero Trust, המאפשרים שליטה מדויקת על גישת משתמשים, מכשירים ושירותים בענן וב-On-Prem. הפתרונות כוללים ניהול הרשאות מתקדם, הגנה מפני גניבת זהויות, אימות חכם והבטחת חוויית משתמש מאובטחת, כחלק מתפיסת אבטחה הוליסטית המשתלבת באקוסיסטם של Microsoft.
Data Security
הנתונים הם הנכס הארגוני המרכזי, והגנתם קריטית במיוחד בעידן הבינה מלאכותית. UBTECH מתמחה בבניית מעטפת Data Security מקצה לקצה, הכוללת מניעת זליגת מידע (DLP), סיווג נתונים, הגנה על מידע רגיש ועמידה בדרישות רגולטוריות. הפתרונות שלנו מותאמים גם לסביבות Generative AI ו-Copilot, ומאפשרים שימוש בנתונים ארגוניים בצורה בטוחה, מפוקחת ומדידה, מבלי לפגוע בפרטיות ובציות רגולטורי.
Microsoft Licensing Consulting
רישוי אבטחת מידע ו-AI הוא מרכיב אסטרטגי, לא רק תפעולי. כשותפה בכירה של Microsoft, UBTECH מספקת ייעוץ רישוי חכם המסייע לארגונים להבין אילו רישיונות נדרשים, כיצד למצות יכולות קיימות ואיך לייעל עלויות בסביבות ענן Hybrid ו-On-Prem. הייעוץ מבטיח התאמה מלאה בין הצרכים העסקיים, רמת האבטחה הנדרשת וההשקעה בפועל, כחלק מאסטרטגיית אבטחה כוללת.
Consulting, Advisory and Training
שירותי הליווי, הייעוץ וההכשרה של UBTECH מספקים לארגון מעטפת כוללת להטמעה אפקטיבית של פתרונות Microsoft, תוך התאמה לצרכים העסקיים והטכנולוגיים הייחודיים שלכם. אנו בונים מתודולוגיה סדורה הכוללת תהליכי יישום והטמעה של טכנולוגיות חדשות, בליווי צמוד של צוות מומחים, במטרה להבטיח שימוש נכון ויעיל במערכות הארגוניות. המעטפת כוללת סדנאות והדרכות מעשיות, מפגשי עומק עם יועצים, וכן תרחישי סימולציה המדמים מתקפות סייבר והיערכות ארגונית למצבי קיצון. שילוב זה מאפשר להטמיע ידע באופן יישומי, לחזק את המוכנות הארגונית ולתמוך באימוץ טכנולוגי מלא, מהשלב האסטרטגי ועד לשימוש היומיומי.
Risk Assessment and Management
בעידן של מתקפות סייבר מתוחכמות וסביבות IT היברידיות, ניהול סיכונים אפקטיבי מתחיל בהבנה עמוקה של נקודת המוצא הארגונית. UBTECH מבצעת שלב Discovery ואבחון רחב היקף, המשלב מיפוי טכנולוגי, בחינת חשיפות אבטחה, ניתוח תהליכים עסקיים ועמידה ברגולציות רלוונטיות. הגישה שלנו מגשרת בין המורכבות הטכנולוגית לבין היעדים העסקיים, ומאפשרת להנהלה לקבל תמונת מצב ברורה, מתעדפת ומבוססת נתונים, כבסיס לבניית אסטרטגיית סייבר מדויקת וארוכת טווח.


הצטרפו לקהילת הוואטסאפ שלנו
עדכונים שוטפים על הכשרות, אירועים, טיפים מקצועיים ותכנים בלעדיים לחברי הקבוצות.
צרו איתנו קשר
לקוחותינו נהנים ממעטפת שירותים מקיפה הכוללת בין היתר: ליווי ותמיכה לאורך זמן, זמינות מלאה, הכשרות, סדנאות, חדשנות טכנולוגית, יחס אישי ויד ביד להצלחה.
מחכים לשמוע מכם!